ثغرتان أمنيتان تهددان خوادم PHP بتنفيذ تعليمات خبيثة عن بعد
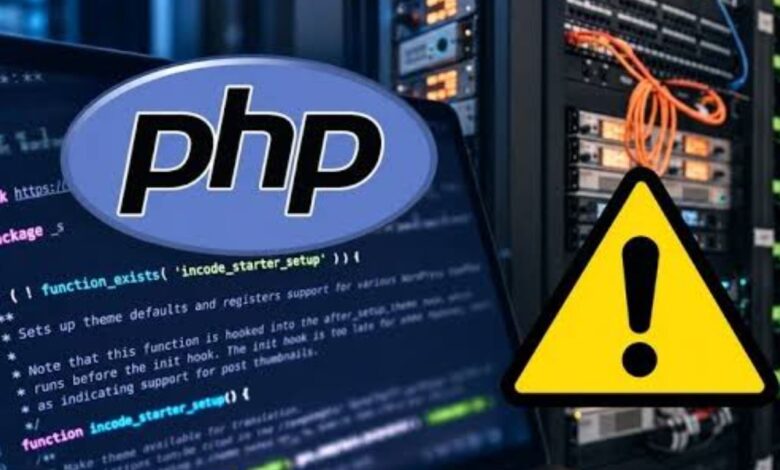
حذرت المديرية العامة لأمن نظم المعلومات من ثغرتين أمنيتين في تقنية “PHP”، قد تسمحان بتنفيذ تعليمات خبيثة عن بعد والوصول إلى بيانات حساسة. وصنفت المديرية مستوى الخطر والتأثير بـ”الحرج”، وفق المعطيات الواردة في التنبيه.
وحسب النشرة المشار إليها، يمكن استغلال الثغرتين على الخوادم المتأثرة دون امتلاك بيانات دخول مسبقة. كما يزيد تداول نموذج برمجي لإثبات إمكانية الاستغلال من مخاطر محاولات الاختراق.
وتستخدم مواقع وتطبيقات عديدة تقنية “PHP”، بما فيها منصات تعتمد أنظمة إدارة المحتوى مثل “ووردبريس” و”دروبال” و”جوملا”. لذلك، قد يمتد أثر الثغرتين إلى خدمات متنوعة، تبعاً للإصدارات والإعدادات المعتمدة.
وتشمل المخاطر المحتملة المساس بسرية المعلومات وتعطيل الخدمات أو التأثير في عمل الأنظمة المستضافة. غير أن وجود ثغرات لا يعني تعرض جميع المواقع التي تستخدم التقنية للاختراق.
وفي هذا السياق، دعت المديرية مسؤولي نظم المعلومات إلى مراجعة النشرة الأمنية الرسمية والتحقق من الإصدارات المثبتة على خوادمهم. كما حثتهم على تطبيق التحديثات الأمنية المناسبة لمعالجة الثغرات.
أما المؤسسات التي تستخدم إصدارات قديمة انتهى دعمها، فتوصي المعطيات الواردة بانتقالها إلى إصدارات ما زالت تستفيد من الصيانة الأمنية.
كذلك، شدد التنبيه على أن التدابير المؤقتة لا تعوض تثبيت التصحيحات. وتبقى متابعة التحديثات والتحقق من تطبيقها ضمن الإجراءات الأساسية لحماية الخدمات الرقمية والبيانات التي تستضيفها.